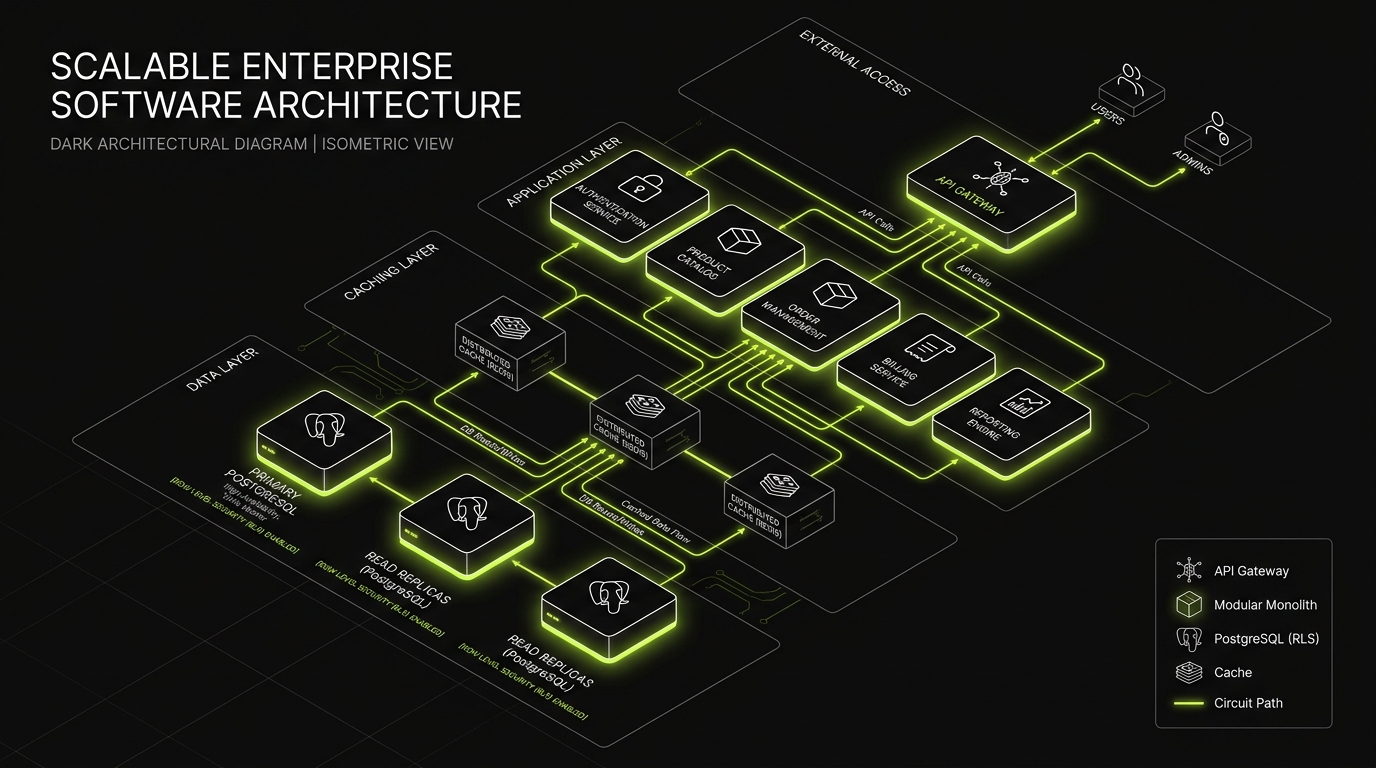
O maior assassino de startups e projetos corporativos não é a falta de tecnologia, mas o excesso de complexidade acidental. Desenvolvedores inexperientes frequentemente tentam replicar a arquitetura da Netflix ou do Uber para um sistema que ainda está validando suas primeiras mil transações.
O resultado dessa abordagem é catastrófico: equipes gastam meses configurando Service Meshes, Kubernetes e mensageria distribuída antes mesmo de ter usuários ativos, gerando contas astronômicas de nuvem e lentidão infinita para entregar novas funcionalidades de negócio.
1. Monólito modular vs Microsserviços prematuros
Na Branapi, adotamos uma regra de ouro: comece sempre com um Monólito Modular bem tipado. Isso significa manter todo o código em um repositório organizado com domínios estritamente delimitados (Boundary Contexts), compartilhando o mesmo processo de execução e o mesmo banco relacional.
O monólito modular permite refatorar entidades com facilidade, realizar migrações ACID atômicas e testar a aplicação inteira em segundos na máquina local. Quando (e se) um módulo específico sofrer um gargalo de processamento isolado (como transcodificação de vídeo ou cálculo atuarial), nós o extraímos cirurgicamente como um micro-serviço independente.
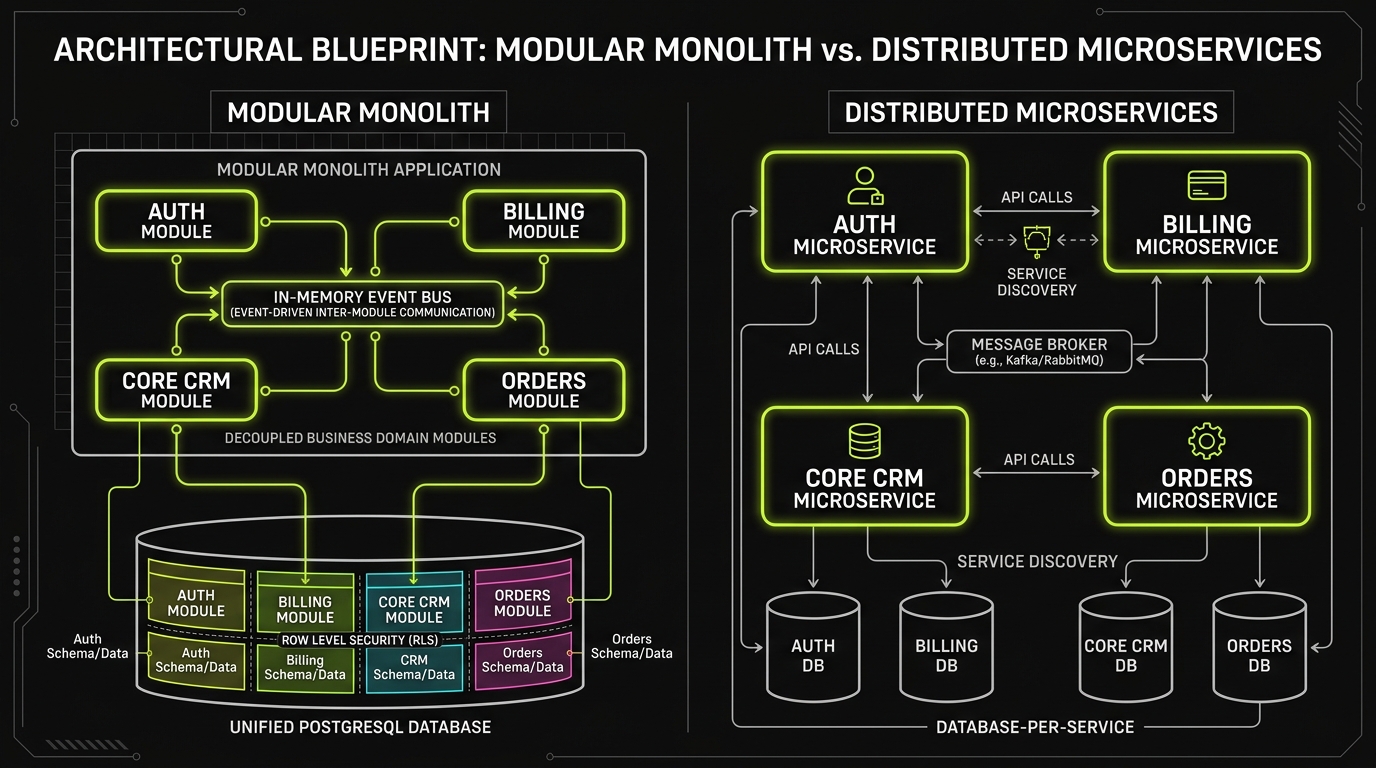
Microsserviços resolvem problemas de escala organizacional (quando você tem 200 engenheiros que precisam fazer deploy sem trombar). Se você tem uma equipe de 2 a 15 desenvolvedores, microsserviços apenas introduzem latência de rede, falhas de consistência eventual e custos desnecessários.
2. Modelagem de dados: O poder do PostgreSQL moderno
A moda de utilizar bancos NoSQL (MongoDB, DynamoDB) para dados transacionais de negócios causou prejuízos incalculáveis na última década. Operações financeiras, e-commerces e sistemas ERP necessitam de integridade referencial estrita, chaves estrangeiras, restrições UNIQUE e garantias ACID.
O PostgreSQL em 2026 é o banco de dados mais poderoso e confiável do mundo: suporta colunas JSONB indexáveis com GIN, particionamento nativo de tabelas, busca vetorial para inteligência artificial (pgvector) e controle de acesso a nível de linha (Row Level Security - RLS).
3. Segurança defensiva: Princípios OWASP ASVS na prática
A segurança da aplicação deve ser desenhada desde o primeiro commit (Secure by Design), e não adicionada superficialmente na véspera do lançamento:
- Consultas Parametrizadas Obrigatórias: Jamais concatenar strings em queries SQL. O uso de ORMs modernos ou query builders tipados elimina 100% dos riscos de SQL Injection.
- Row Level Security (RLS) no Banco: As políticas de isolamento de tenants e usuários devem ser validadas no nível do motor do PostgreSQL, garantindo que mesmo uma brecha na camada de aplicação impeça o acesso aos dados de outra empresa.
- Sanitização Contextual de HTML: O CMS ou os inputs de clientes nunca devem renderizar HTML bruto sem passar por sanitizadores rigorosos (ex: DOMPurify), bloqueando vetores de XSS.
- Rate Limiting e Tokens Criptográficos: Endpoints de autenticação e recuperação de senha devem possuir limitadores progressivos de requisição para neutralizar ataques de força bruta.
-- Habilitação obrigatória de RLS na tabela de pedidos
ALTER TABLE orders ENABLE ROW LEVEL SECURITY;

-- Política declarativa: usuários só podem consultar pedidos de sua própria organização
CREATE POLICY tenant_isolation_orders_select
ON orders
FOR SELECT
USING (
    org_id = (auth.jwt() ->> 'org_id')::UUID
);

-- Política de escrita: inserções bloqueadas para organizações divergentes
CREATE POLICY tenant_isolation_orders_insert
ON orders
FOR INSERT
WITH CHECK (
    org_id = (auth.jwt() ->> 'org_id')::UUID
);
4. Performance e observabilidade: Regras para Core Web Vitals
Uma plataforma de alta performance deve atingir notas superiores a 90 no Google Lighthouse e manter um LCP (Largest Contentful Paint) inferior a 2,0 segundos:
- Server Components: Renderize todo o conteúdo estático e semântico no servidor, enviando apenas o HTML puro e hidratando o JavaScript do cliente apenas nos botões que realmente necessitam de interatividade.
- Otimização de Imagens em AVIF/WebP: Reduza o peso dos assets em mais de 75% sem perda de nitidez perceptível.
- Caching Inteligente e Invalidação Pontual: Armazene respostas de queries pesadas em cache e invalide apenas o registro modificado no momento da publicação.
Precisa desenhar ou auditar a arquitetura do seu próximo sistema?
Nossa equipe de Principal Engineers projeta arquiteturas escaláveis, seguras e com custo de nuvem otimizado para sua empresa.
Conversar com nossos engenheiros sobre arquitetura